

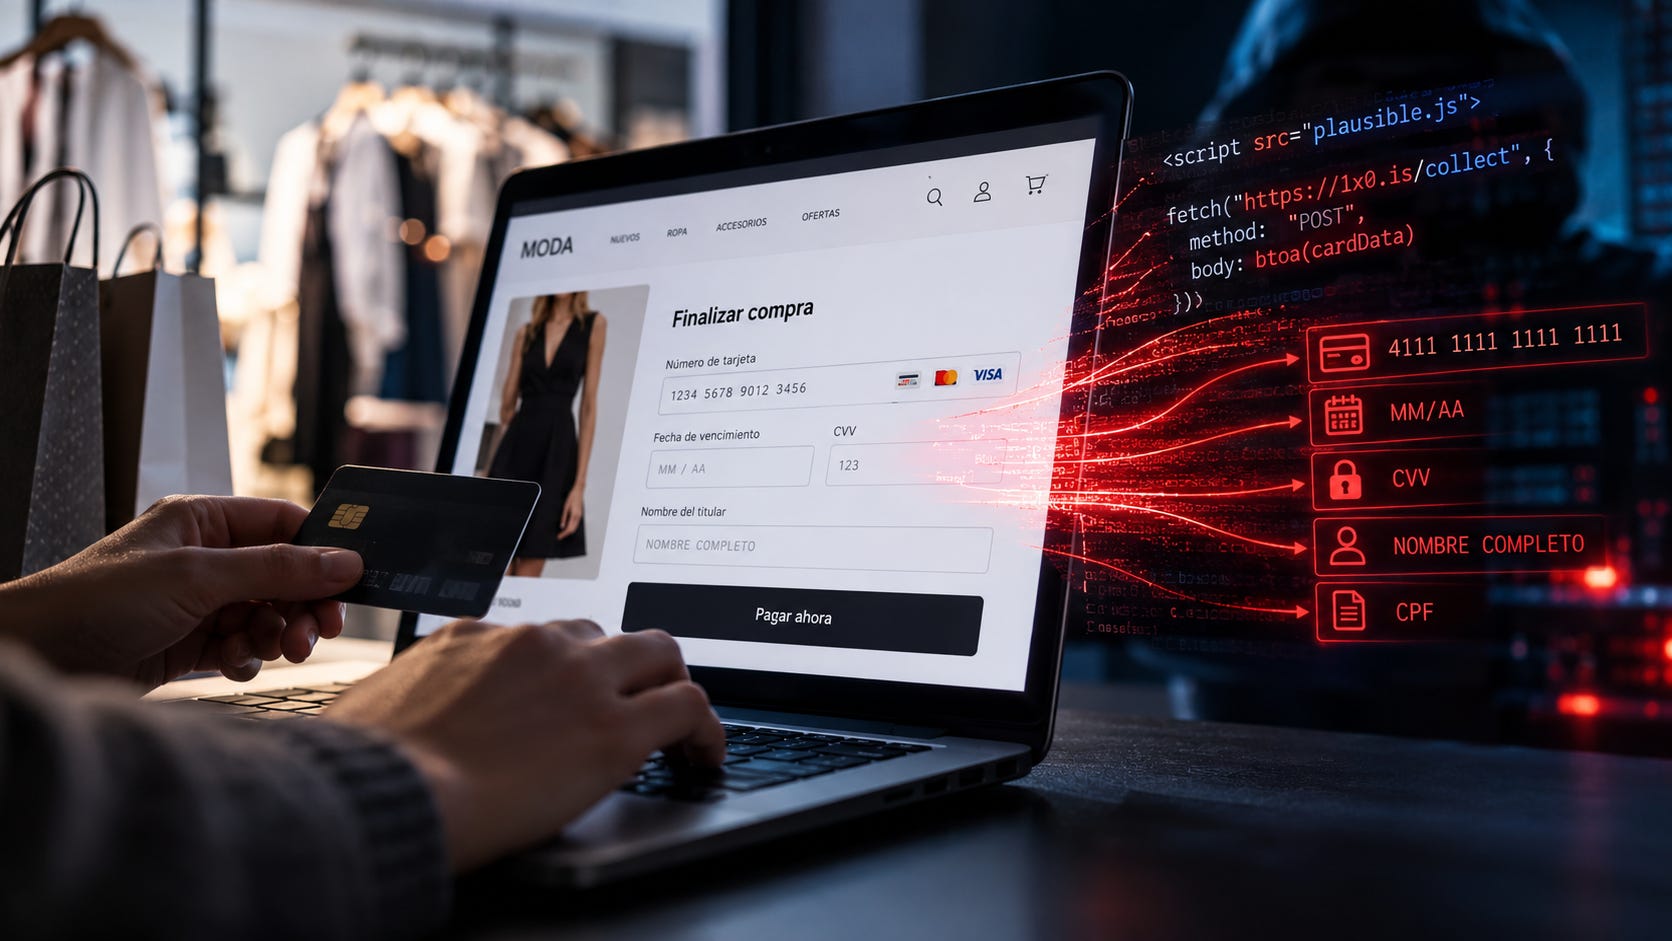
El ataque permitió capturar números de tarjetas, códigos de seguridad y datos personales de compradores de múltiples marcas de moda. Los investigadores advierten que el código malicioso continuaba activo al momento de publicar su informe.
Una operación de robo de información financiera está afectando a tiendas de comercio electrónico en Brasil desde el 24 de octubre. Según una investigación publicada por la firma de seguridad Sansec, un grupo de ciberdelincuentes especializado en ataques Magecart consiguió comprometer un componente compartido por decenas de comercios que utilizan la plataforma Convertr.
El ataque no necesitó vulnerar individualmente cada tienda. Los delincuentes modificaron un único archivo JavaScript alojado en la infraestructura de análisis web de Convertr, que posteriormente era cargado automáticamente por las páginas de pago de los comercios asociados.

El resultado fue un ataque a la cadena de suministro de software capaz de interceptar información financiera directamente desde el navegador de los compradores, sin necesidad de modificar los sistemas de cada comercio.
La investigación fue publicada el 26 de octubre de 2026. Según Sansec, la plataforma todavía distribuía el código malicioso durante la tarde de ese día, pese a que los investigadores habían intentado notificar a la empresa.
Un solo archivo comprometido, decenas de tiendas expuestas
Convertr proporciona infraestructura de comercio electrónico y procesamiento de compras para numerosas marcas brasileñas, especialmente del sector de la moda.
De acuerdo con información comercial citada por Sansec, los comercios que utilizan la plataforma acumulan ventas superiores a los 2.000 millones de reales brasileños.
Una característica de su arquitectura resultó especialmente relevante para el ataque: las páginas de pago cargan un mismo componente de análisis web desde un servidor centralizado.
Ese componente utiliza Plausible, una plataforma de analítica web de código abierto que permite recopilar estadísticas de navegación y comportamiento de usuarios.
Los atacantes consiguieron modificar el archivo JavaScript utilizado por ese sistema, incorporando instrucciones adicionales destinadas a capturar información financiera.
Cada vez que un comprador ingresaba a una página de pago de Convertr, su navegador descargaba el archivo comprometido.
De esta manera, el código malicioso se ejecutaba dentro de una página legítima, utilizando un recurso que normalmente formaba parte del funcionamiento habitual de la plataforma.
La particularidad del incidente es que los atacantes no necesitaban controlar las tiendas afectadas: les alcanzaba con comprometer un componente compartido por todas ellas.
Cómo funcionaba el robo de tarjetas
La técnica utilizada pertenece a la familia de ataques conocida como Magecart, una denominación que agrupa operaciones de robo de información financiera mediante código malicioso insertado en tiendas online.
A diferencia de un ataque tradicional contra una base de datos, el objetivo es interceptar los datos mientras el usuario los introduce en el formulario de pago.
En este caso, el código malicioso estaba oculto dentro del archivo legítimo de Plausible mediante técnicas de ofuscación.
Los investigadores identificaron un bloque de instrucciones representadas como códigos numéricos de caracteres, que posteriormente eran reconstruidas y ejecutadas mediante la función eval() de JavaScript.
Este mecanismo permitía dificultar la identificación del contenido malicioso durante una inspección superficial del archivo.
Una vez ejecutado, el programa verificaba que el usuario estuviera navegando por una página de pago de Convertr.
Cuando se cumplía esa condición, comenzaba a recopilar información del formulario y de las solicitudes enviadas hacia la API de pagos.
Entre los datos que podía capturar se encontraban:
Número completo de la tarjeta bancaria.
Mes y año de vencimiento.
Código de seguridad CVV.
Nombre del titular.
CPF, el número de identificación fiscal utilizado en Brasil.
Cuando el comprador confirmaba la operación, la información era enviada mediante una solicitud HTTP hacia el dominio 1x0.is, identificado por los investigadores como infraestructura utilizada para recibir los datos robados.
La información se codificaba en Base64 antes de su transmisión, un mecanismo que facilita representar datos en un formato transportable, pero que no constituye cifrado.
El funcionamiento normal del proceso de compra podía continuar, lo que dificultaba que los usuarios detectaran que sus datos habían sido interceptados.
Una vulnerabilidad conocida podría explicar el acceso inicial
Uno de los aspectos más preocupantes de la investigación es la posible relación entre el incidente y una vulnerabilidad crítica que ya había sido corregida meses antes.
Según Sansec, Convertr utilizaba una instalación de Plausible Community Edition 3.0 que no había recibido las actualizaciones posteriores.
Las versiones 3.0.0 a 3.2.0 de Plausible estaban afectadas por la vulnerabilidad CVE-2026-8467, que permitía ejecutar comandos en el servidor sin autenticación mediante un componente expuesto en la ruta /storybook.
El problema había sido corregido el 15 de mayo de 2026 con el lanzamiento de Plausible CE 3.2.1.
La hipótesis de los investigadores es que los atacantes podrían haber aprovechado esa vulnerabilidad para modificar directamente el archivo JavaScript distribuido por el servidor de análisis.
Sin embargo, Sansec aclaró que no tuvo acceso a los registros internos del servidor comprometido, por lo que no pudo confirmar el mecanismo utilizado para obtener acceso.
Esta distinción es importante: la existencia de una vulnerabilidad sin corregir constituye una posible explicación técnica, pero no demuestra por sí sola que haya sido utilizada durante el ataque.
Lo que sí fue comprobado es que el archivo distribuido por la infraestructura de Convertr contenía instrucciones destinadas al robo de información financiera.
Un grupo criminal que opera en Brasil desde 2024
Los investigadores atribuyen la campaña a un grupo de ciberdelincuentes brasileño al que Sansec sigue desde julio de 2024.
Durante ese período, la organización habría comprometido decenas de tiendas construidas sobre plataformas como Magento, OpenCart y WooCommerce, principalmente en Brasil.
Algunas de esas tiendas habrían permanecido infectadas durante períodos cercanos a los dos años.
El grupo presenta características técnicas recurrentes que permitieron relacionar las diferentes campañas.
Entre ellas aparecen formatos similares para almacenar los datos robados, dominios de exfiltración de corta longitud y mecanismos adaptados específicamente a los sistemas de pago utilizados en el mercado brasileño.
Los investigadores también identificaron variantes capaces de manipular pagos mediante PIX, el sistema brasileño de transferencias instantáneas, sustituyendo códigos QR legítimos por otros controlados por los delincuentes.
Sin embargo, el incidente de Convertr representa un cambio relevante en la estrategia del grupo.
Hasta ahora, sus operaciones conocidas consistían principalmente en comprometer comercios individuales.
En esta oportunidad, los atacantes consiguieron aprovechar un proveedor tecnológico común para alcanzar simultáneamente a múltiples tiendas.
Sansec considera que se trata del primer ataque de cadena de suministro que ha identificado en las operaciones de este grupo.
El código malicioso fue actualizado durante el ataque
La investigación también reveló que los responsables de la campaña realizaron modificaciones mientras la operación permanecía activa.
La primera versión identificada, correspondiente al 24 de octubre, utilizaba patrones genéricos para reconocer campos relacionados con información financiera.
Dos días después, los investigadores detectaron una versión modificada que apuntaba específicamente a los nombres de los campos utilizados por la API de pagos de Convertr.
Esta adaptación indica que los atacantes estaban ajustando su herramienta al funcionamiento concreto de la plataforma.
La cronología reconstruida por Sansec sitúa la última copia limpia observada del archivo durante la madrugada del 24 de octubre.
Esa misma jornada, a las 23:22 UTC, los investigadores detectaron el código malicioso.
El 26 de octubre identificaron una nueva versión y comprobaron que, a las 15:34 UTC, el servidor todavía distribuía el archivo comprometido.
Hasta el momento de la publicación del informe, Sansec afirmó no haber recibido respuesta de Convertr.
No existe información pública suficiente para determinar cuántas tarjetas fueron efectivamente robadas ni cuántos compradores resultaron afectados. Tampoco puede establecerse, a partir de la investigación disponible, si la infraestructura continúa comprometida al 27 de octubre.
Qué deberían hacer los comercios y compradores afectados
El incidente requiere medidas tanto de los operadores de comercio electrónico como de los usuarios que hayan realizado compras durante el período de exposición.
Sansec recomienda que quienes hayan introducido datos de tarjetas desde el 24 de octubre en páginas cuya dirección incluyera checkout.convertr soliciten a su entidad financiera el bloqueo y reemplazo de la tarjeta.
También aconseja prestar atención a posibles usos fraudulentos del CPF, considerando que ese identificador forma parte de los datos recopilados por el código malicioso.
Para los comercios que utilizan Convertr, la prioridad es verificar con el proveedor que el archivo comprometido haya sido eliminado y que la infraestructura utilizada para distribuirlo se encuentre protegida.
Además, deberían coordinar con sus procesadores de pagos la evaluación del incidente y determinar si corresponde notificar a clientes potencialmente afectados.
Existe una dificultad adicional: según Sansec, los navegadores podían conservar el archivo infectado en caché durante un máximo de 24 horas.
Esto significa que la eliminación del código del servidor no necesariamente interrumpe de inmediato su ejecución en todos los dispositivos que lo descargaron previamente.
Para las organizaciones que utilizan instalaciones propias de Plausible Community Edition, los investigadores recomiendan actualizar a la versión 3.2.1 o posterior y revisar los registros de acceso en busca de solicitudes sospechosas hacia /storybook.
Si existen indicios de compromiso, la respuesta debería incluir una reconstrucción segura del servidor, rotación de credenciales y secretos, y verificación de la integridad de los archivos distribuidos a los navegadores.
El problema de seguridad detrás de los componentes compartidos
El caso de Convertr expone una debilidad estructural del comercio electrónico moderno: una tienda puede implementar controles de seguridad adecuados sobre su propia infraestructura y, aun así, quedar expuesta por componentes administrados por terceros.
Los sistemas de analítica, publicidad, seguimiento de conversiones y personalización suelen incorporar código JavaScript que se ejecuta directamente en el navegador de los visitantes.
Cuando ese código se carga dentro de una página de pago, puede disponer de acceso a información sensible, dependiendo de cómo esté implementado el formulario y de las restricciones de seguridad del navegador.
El problema no es exclusivo de Plausible ni implica que la herramienta sea inherentemente insegura.
La vulnerabilidad aparece cuando un componente con capacidad de ejecutar código dentro de una página sensible es distribuido desde una infraestructura que puede ser comprometida.
En este escenario, medidas como la actualización de dependencias, la supervisión de scripts externos, las políticas de seguridad de contenido y el aislamiento de los campos de pago adquieren especial importancia.
También resulta relevante evaluar mecanismos de integridad de recursos y controles específicos sobre los scripts utilizados en páginas que procesan información financiera.
Sin embargo, ninguna de estas medidas debería considerarse suficiente por sí sola. La protección depende de cómo se combinan y de qué nivel de control conserva cada organización sobre su infraestructura y sus proveedores.
Una advertencia para el comercio electrónico latinoamericano
Aunque el incidente identificado por Sansec se concentra en Brasil, sus implicancias alcanzan al ecosistema de comercio electrónico de toda América Latina.
La región depende cada vez más de plataformas especializadas que centralizan funciones críticas, desde el procesamiento de pagos hasta la gestión de clientes y las herramientas de marketing.
Esta concentración permite reducir costos y simplificar operaciones, pero también crea puntos comunes de exposición.
Un proveedor comprometido puede convertirse en una vía de acceso hacia múltiples organizaciones que, individualmente, nunca fueron vulneradas.
El caso de Convertr demuestra cómo una funcionalidad aparentemente secundaria, destinada a recopilar estadísticas de navegación, puede transformarse en un mecanismo para capturar información financiera de compradores.
La investigación también deja una pregunta relevante para las empresas que tercerizan sus plataformas de comercio electrónico: ¿cuánto control tienen realmente sobre el código que se ejecuta cuando sus clientes introducen los datos de una tarjeta?
En un entorno donde buena parte de la infraestructura digital es compartida, la seguridad de una transacción ya no depende exclusivamente de la tienda en la que se realiza la compra.
También depende de cada proveedor y componente tecnológico que participa en ella.