

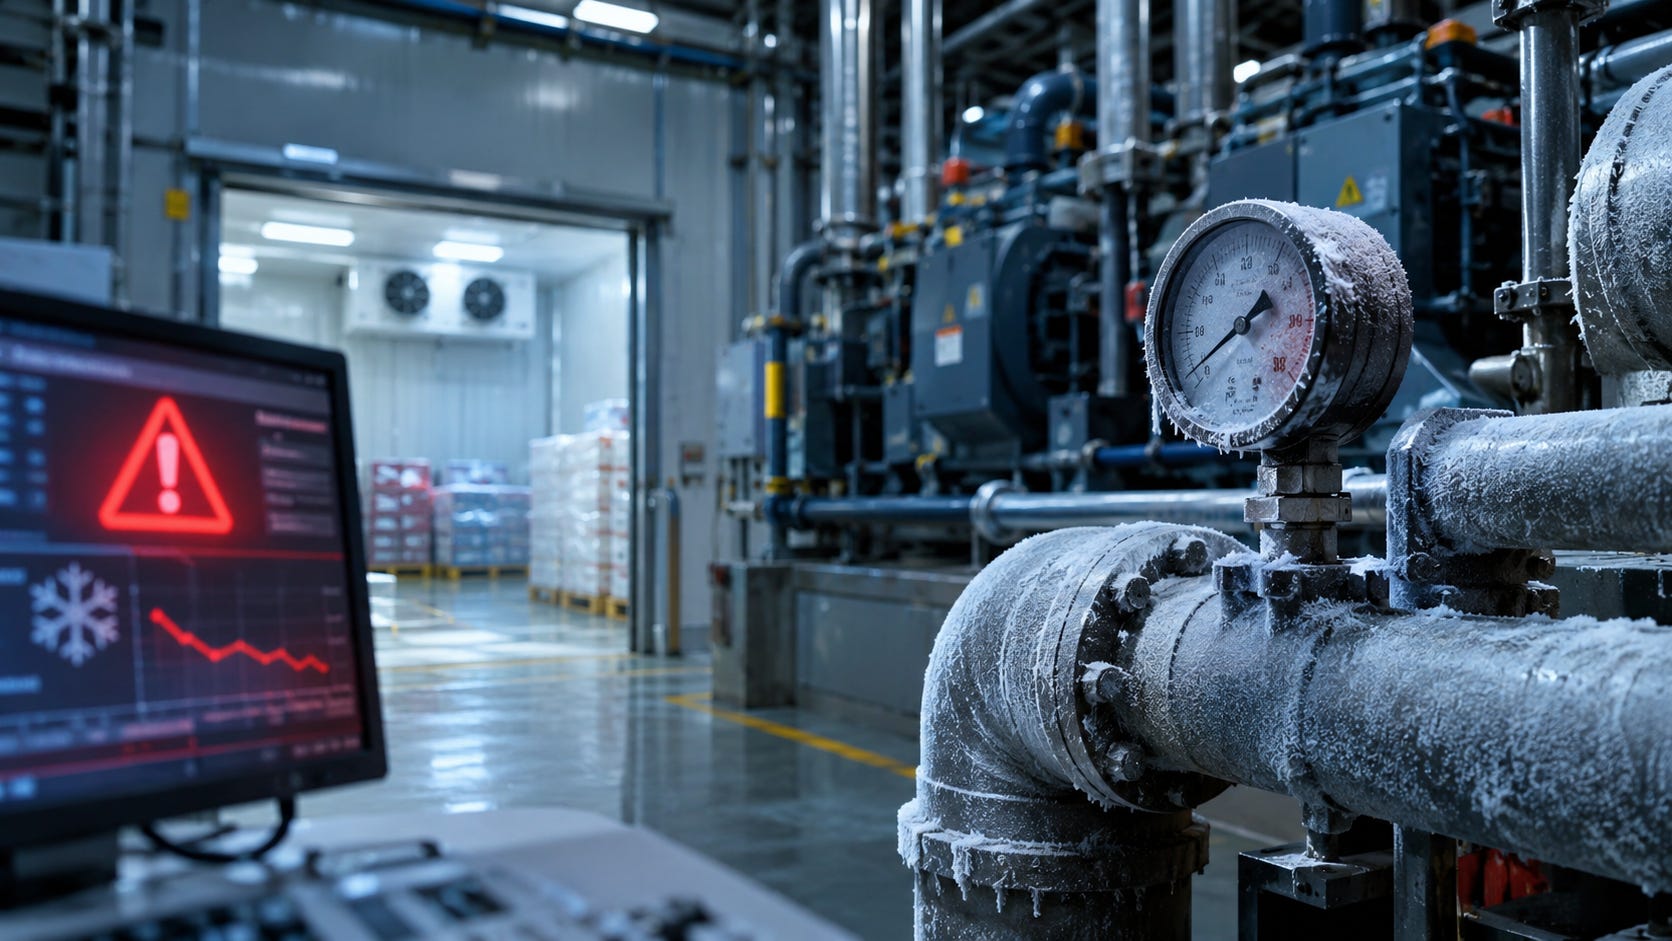
Los atacantes manipularon sistemas industriales, desactivaron alarmas y alteraron válvulas de presión. Investigadores de seguridad vinculan el incidente con un grupo asociado a Irán, mientras episodios posteriores en Europa plantean interrogantes sobre la creciente exposición de la infraestructura de refrigeración.
Los ciberataques contra instalaciones industriales ya no se limitan al robo de información, el secuestro de archivos o la interrupción de servicios digitales. En determinados escenarios, los atacantes pueden manipular sistemas conectados a procesos físicos y provocar daños materiales.
Eso fue lo que ocurrió en mayo de 2026 en una planta de producción alimentaria de Israel, según una investigación publicada por la radio pública estadounidense NPR.

Durante el incidente, las impresoras de la instalación comenzaron a producir mensajes amenazantes. Pero esa manifestación visible del ataque era apenas una parte de lo que estaba sucediendo.
Los atacantes también habían intervenido los sistemas de refrigeración industrial, desactivado mecanismos de alerta y manipulado válvulas de presión de gas.
El resultado fue la destrucción de compresores y una interrupción de las operaciones que se extendió durante más de una semana.
La empresa de respuesta a incidentes Profero, que investigó el caso, atribuyó la operación a actores vinculados con el aparato militar iraní.
El episodio adquiere especial relevancia por una serie de ataques posteriores contra sistemas de refrigeración de supermercados europeos, aunque hasta el momento no existe evidencia pública suficiente para establecer que ambas campañas fueron ejecutadas por los mismos responsables.
De la intrusión informática al sabotaje industrial
La característica más importante del ataque israelí no fue la aparición de amenazas impresas, sino la capacidad de los intrusos para intervenir componentes que controlaban procesos físicos.
En una instalación alimentaria, los sistemas de refrigeración industrial cumplen una función crítica: mantener temperaturas adecuadas para conservar productos, garantizar condiciones de producción y evitar pérdidas económicas.
Estos sistemas suelen depender de controladores, sensores, compresores, válvulas y plataformas de supervisión que permiten automatizar su funcionamiento.
Cuando algunos de esos componentes están conectados a redes informáticas, pueden convertirse en objetivos de un ataque cibernético.
En el incidente investigado por Profero, los atacantes consiguieron alterar dos elementos especialmente sensibles: los mecanismos de alerta y el control de presión.
La desactivación de alarmas redujo la capacidad de detectar condiciones anormales, mientras que la manipulación de válvulas afectó directamente el funcionamiento del sistema de refrigeración.
Los compresores terminaron destruidos.
No se trató, por lo tanto, de una simple interrupción informática. La operación tuvo consecuencias materiales sobre equipos industriales y afectó la continuidad de la producción.
Es importante distinguir lo confirmado de lo que todavía no se conoce públicamente: los detalles disponibles no permiten reconstruir con precisión el vector inicial de acceso, los controladores comprometidos ni la secuencia técnica completa utilizada para provocar los daños.
Las sospechas apuntan a un grupo vinculado con Irán
La investigación de Profero señala como responsable a Cyber Isnaad Front, un grupo que la compañía relaciona con operaciones cibernéticas del aparato militar iraní.
Según la información difundida, la atribución se apoya tanto en evidencias forenses obtenidas durante la respuesta al incidente como en reivindicaciones realizadas por los propios atacantes.
Sin embargo, atribuir un ciberataque a un Estado requiere distinguir entre diferentes niveles de responsabilidad.
Una cosa es identificar herramientas, infraestructura o procedimientos asociados con un grupo conocido. Otra es demostrar que una operación fue ordenada, dirigida o ejecutada directamente por una estructura gubernamental.
Las reivindicaciones públicas de los atacantes tampoco constituyen, por sí solas, una prueba concluyente de autoría.
En este caso, la atribución a actores militares iraníes corresponde a la evaluación de Profero. Los elementos forenses específicos que sustentan esa conclusión no están completamente detallados en la información disponible.
El incidente se inscribe, no obstante, en un contexto de enfrentamientos cibernéticos entre Israel e Irán, donde las operaciones digitales forman parte de una confrontación más amplia.
Europa y una coincidencia que preocupa a los investigadores
Meses después del ataque contra la planta israelí, una serie de incidentes afectó sistemas de refrigeración de supermercados europeos.
La coincidencia en el tipo de infraestructura atacada llamó la atención de los investigadores.
Omri Segev Moyal, de Profero, planteó ante NPR una interpretación sobre la posible evolución de estas operaciones: técnicas utilizadas inicialmente contra objetivos israelíes podrían terminar siendo probadas o reproducidas contra instalaciones de Europa y Estados Unidos.
La hipótesis describe un escenario en el que capacidades ofensivas desarrolladas durante conflictos regionales terminan extendiéndose hacia otros mercados.
Sin embargo, NPR no establece una relación directa entre los ataques europeos y los actores iraníes señalados en el incidente israelí.
Tampoco está demostrado que se haya utilizado el mismo malware, que existiera infraestructura compartida o que los incidentes formaran parte de una única campaña coordinada.
La similitud de los objetivos es relevante desde el punto de vista técnico, pero no alcanza para demostrar una autoría común.
Lo que sí muestran estos episodios es que los sistemas de refrigeración conectados pueden representar una superficie de ataque con consecuencias que van mucho más allá de la pérdida de datos.
Por qué los sistemas de refrigeración son objetivos sensibles
La refrigeración industrial forma parte de una categoría de tecnologías conocida como OT (Operational Technology), que incluye los sistemas utilizados para supervisar y controlar procesos físicos.
A diferencia de los sistemas informáticos tradicionales, donde los incidentes suelen afectar información o disponibilidad de aplicaciones, en los entornos OT una alteración puede repercutir directamente sobre maquinaria, instalaciones y procesos productivos.
Un atacante que obtiene acceso suficiente a estos sistemas podría, dependiendo de la arquitectura y de las protecciones existentes, modificar parámetros operativos, interferir con sensores o alterar órdenes enviadas a determinados dispositivos.
En el caso de la refrigeración, las consecuencias potenciales incluyen pérdida de productos, interrupciones de producción, daños a equipos y, bajo determinadas condiciones, riesgos para la seguridad física.
El problema se vuelve especialmente delicado cuando los sistemas de supervisión y los mecanismos de protección no están adecuadamente separados.
Una arquitectura industrial segura no debería depender exclusivamente de alarmas digitales modificables desde la misma plataforma que controla el proceso.
Las protecciones físicas independientes, los límites de operación y los mecanismos de parada segura resultan fundamentales para evitar que una intrusión informática termine provocando daños materiales.
El caso israelí ilustra precisamente la importancia de esa separación: comprometer la supervisión y alterar el proceso puede convertirse en una combinación particularmente peligrosa.
Un riesgo que también alcanza a América Latina
Aunque los incidentes mencionados ocurrieron en Israel y Europa, las tecnologías involucradas se utilizan ampliamente en América Latina.
Plantas frigoríficas, industrias alimentarias, centros logísticos, supermercados, instalaciones farmacéuticas y depósitos refrigerados dependen de sistemas similares para mantener sus operaciones.
En muchos casos, estas instalaciones incorporan conectividad remota para facilitar el mantenimiento, la supervisión o el soporte de proveedores externos.
Esa conectividad puede aportar importantes ventajas operativas, pero también introduce riesgos cuando no está acompañada de controles adecuados.
Entre las medidas prioritarias se encuentran la segmentación entre redes corporativas e industriales, la protección de accesos remotos, el inventario de activos OT, la supervisión de cambios de configuración y la existencia de mecanismos de seguridad independientes de los sistemas informáticos.
También resulta necesario evaluar los escenarios de recuperación.
Restaurar un servidor o una aplicación puede llevar horas. Reemplazar un compresor industrial destruido puede requerir repuestos especializados, intervención técnica y tiempos de recuperación considerablemente mayores.
Por eso, la continuidad operativa en entornos industriales no puede limitarse a copias de seguridad y procedimientos de recuperación informática.
Debe contemplar también la disponibilidad de equipos físicos, proveedores, repuestos y alternativas para mantener los procesos críticos.
El verdadero impacto de un ciberataque puede estar fuera de la pantalla
El incidente israelí representa un ejemplo concreto de cómo una intrusión digital puede transformarse en sabotaje físico.
Los atacantes no necesitaron destruir toda la infraestructura tecnológica de la organización para provocar una interrupción significativa. Bastó con intervenir componentes específicos de un proceso industrial crítico.
La posible relación con incidentes posteriores en Europa permanece abierta y requiere evidencia adicional.
Pero hay una conclusión técnica que no depende de resolver esa atribución: los sistemas industriales conectados pueden convertirse en puntos de entrada para operaciones capaces de dañar infraestructura física.
En sectores donde la disponibilidad de una máquina determina la continuidad de toda una instalación, la ciberseguridad deja de ser exclusivamente un problema informático.
Se convierte también en una cuestión de seguridad industrial, resiliencia operativa y protección de infraestructura crítica.