

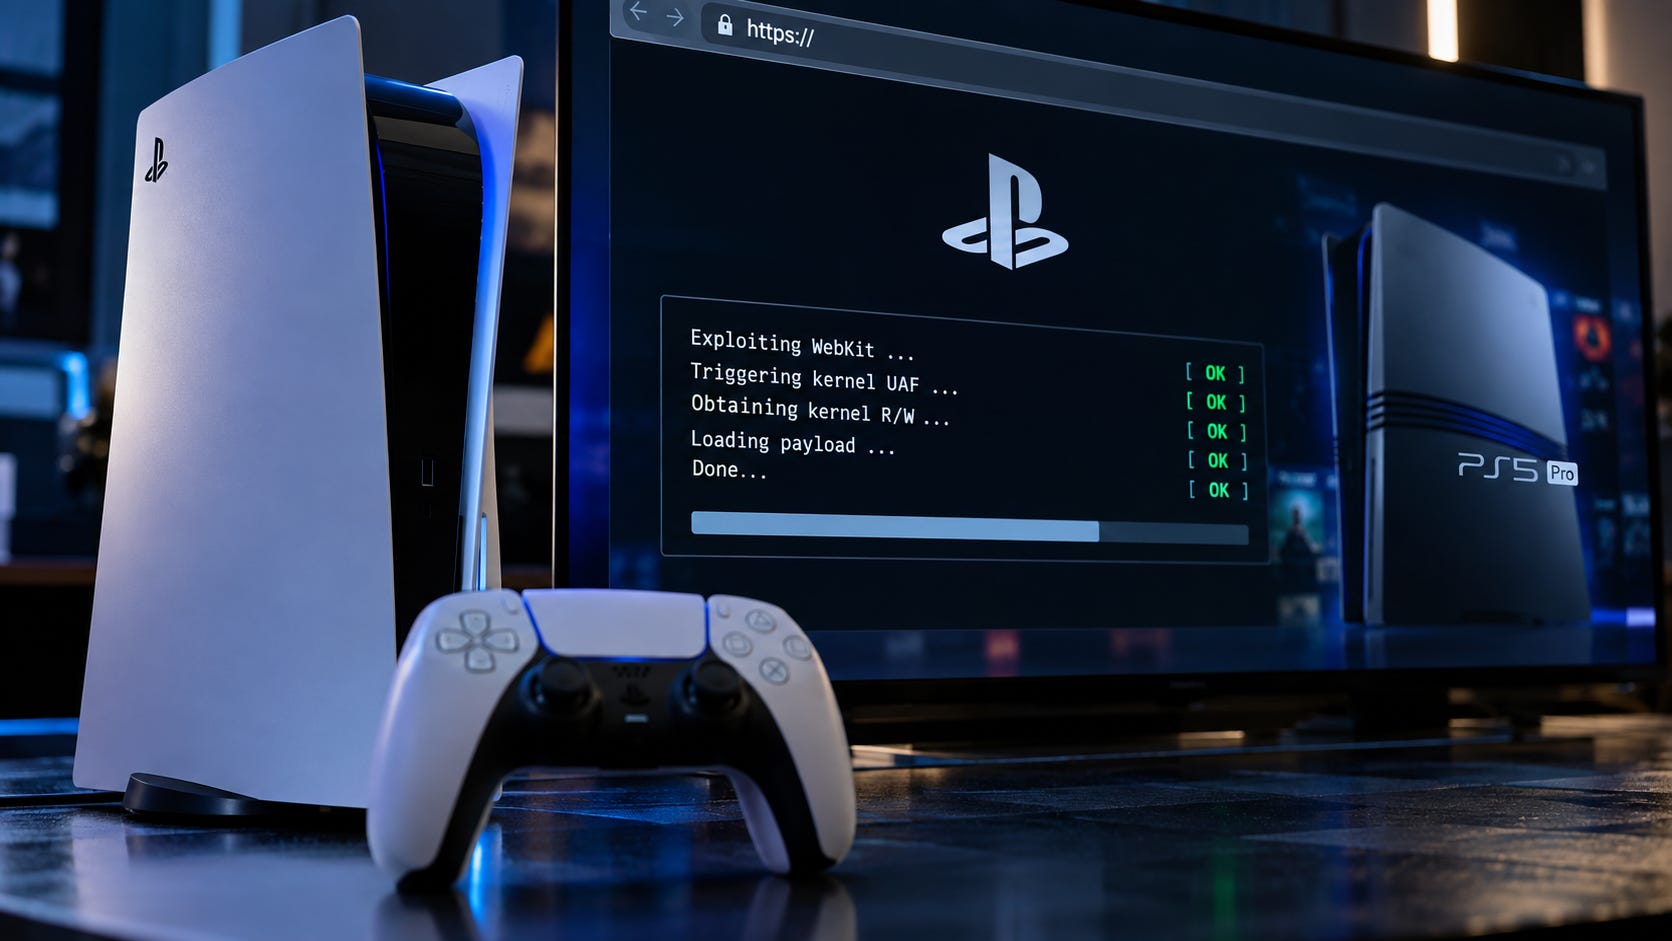
El resultado: acceso de lectura y escritura al núcleo, ejecución de payloads y soporte reportado incluso para PS5 Pro.
La escena de seguridad y modificación de PlayStation 5 acaba de dar uno de sus saltos más importantes de los últimos años.
Un nuevo proyecto denominado Relapse Exploit permite explotar consolas PS5 con firmware comprendido entre las versiones 7.00 y 13.60, un rango considerablemente más amplio que el cubierto hasta ahora por muchos métodos públicos. El repositorio fue publicado por el investigador y desarrollador ntfargo y describe una cadena de explotación que comienza dentro del navegador de la consola y termina consiguiendo acceso de lectura y escritura sobre el kernel.

El método también ha sido probado, según los primeros reportes, sobre PS5 Pro, ampliando su alcance más allá del modelo original.
Del navegador al kernel
El interés técnico de Relapse no está solamente en la cantidad de versiones soportadas, sino en cómo encadena distintas vulnerabilidades.
La primera etapa ocurre en el entorno WebKit utilizado por la consola. El README del proyecto señala que el exploit aprovecha filtraciones de información en JavaScriptCore y un problema relacionado con el manejo de objetos clonados para provocar corrupción de memoria sobre un TypedArray.
A partir de allí entra en juego la segunda etapa: un exploit contra el kernel basado en una condición de carrera use-after-free relacionada con aio_multi_wait. El objetivo final es conseguir primitivas de lectura y escritura arbitrarias sobre memoria del kernel.
Ese punto cambia completamente el nivel de acceso.
Una vulnerabilidad en el navegador permite inicialmente romper parte del aislamiento del entorno donde se ejecuta el código web. Conseguir control sobre el kernel significa atravesar una frontera mucho más importante: pasar de explotar una aplicación a modificar el funcionamiento del propio sistema operativo de la consola.
Un jailbreak que se ejecuta desde una página web
Otra de las características que llama la atención es la simplicidad del punto de entrada.
El propio proyecto puede cargarse utilizando una página web alojada por los desarrolladores o ejecutando localmente el servidor incluido en el repositorio. Una vez que la cadena funciona correctamente, se inicia un cargador ELF capaz de recibir payloads adicionales.
En demostraciones publicadas durante las últimas horas, el exploit puede completar el proceso en cuestión de segundos, una diferencia considerable respecto de métodos anteriores que en determinadas versiones podían requerir largos tiempos de espera.
Eso no significa, sin embargo, que el exploit sea completamente estable.
Los propios desarrolladores advierten que la etapa WebKit puede requerir varios intentos y que la fase del kernel puede bloquear o incluso provocar un panic de la consola. También están apareciendo reportes de usuarios que encuentran fallos o bloqueos durante determinadas etapas de la explotación.
Homebrew, payloads y backups
Una vez obtenido acceso al kernel, Relapse permite cargar código adicional mediante payloads.
Entre los proyectos utilizados alrededor de la cadena aparecen herramientas como kstuff, ShadowMount Plus y etaHEN, utilizadas dentro de la comunidad de modificación de PS5 para habilitar funciones adicionales, ejecutar software homebrew y trabajar con copias de juegos.
Conviene separar aquí dos conceptos que suelen mezclarse.
El exploit proporciona el acceso inicial a la consola. Las funcionalidades posteriores dependen de herramientas y payloads adicionales. Que una consola pueda ser explotada no significa automáticamente que cualquier juego, aplicación o función vaya a funcionar en cualquier firmware.
La compatibilidad continúa dependiendo de la versión del sistema y de las herramientas utilizadas después de conseguir acceso al kernel.
No es persistente
Relapse tampoco modifica permanentemente la consola.
Después de reiniciar la PS5, el jailbreak debe ejecutarse nuevamente. Es lo que habitualmente se denomina un método tethered: el acceso obtenido durante una sesión desaparece cuando el sistema vuelve a arrancar.
Esta limitación reduce el impacto práctico respecto de una modificación persistente del sistema, pero al mismo tiempo mantiene el método relativamente simple para quienes utilizan la consola específicamente para investigación o homebrew.
El límite está en firmware 13.60
El detalle más importante para los usuarios es la versión del sistema.
Relapse declara soporte para firmware 7.00 a 13.60. La actualización 14.00 queda fuera del rango actualmente documentado.
Esto vuelve a poner sobre la mesa una dinámica clásica en la seguridad de consolas.
Sony actualiza continuamente el sistema operativo de PlayStation para introducir nuevas funciones, corregir errores y cerrar vulnerabilidades. Las comunidades de investigación, mientras tanto, suelen conservar consolas con firmware antiguo precisamente para mantener abiertas superficies de ataque que probablemente hayan sido corregidas en versiones posteriores.
Cada actualización se transforma así en una decisión: actualizar para mantener compatibilidad completa con la plataforma y sus servicios, o permanecer en una versión vulnerable con potencial para investigación y homebrew.
Una consola moderna también es una plataforma de seguridad compleja
Casos como Relapse muestran algo que muchas veces queda oculto detrás del concepto de “consola de videojuegos”.
Una PS5 moderna es, en la práctica, una plataforma informática sofisticada con navegador, aislamiento entre procesos, kernel protegido, mecanismos criptográficos y múltiples capas diseñadas para impedir la ejecución de código no autorizado.
Romper esa arquitectura raramente depende de una única vulnerabilidad.
Lo interesante de Relapse es precisamente la cadena: una debilidad permite obtener información, otra provoca corrupción de memoria, otra atraviesa la frontera del kernel y finalmente distintas herramientas aprovechan ese acceso para ejecutar software.
Es el mismo patrón que aparece repetidamente en sistemas operativos, teléfonos móviles y dispositivos embebidos.
La seguridad real no depende de que una sola barrera sea perfecta, sino de cuántas barreras independientes debe atravesar un atacante antes de conseguir control significativo del sistema.
En este caso, varias de esas barreras terminaron cayendo una detrás de otra.