

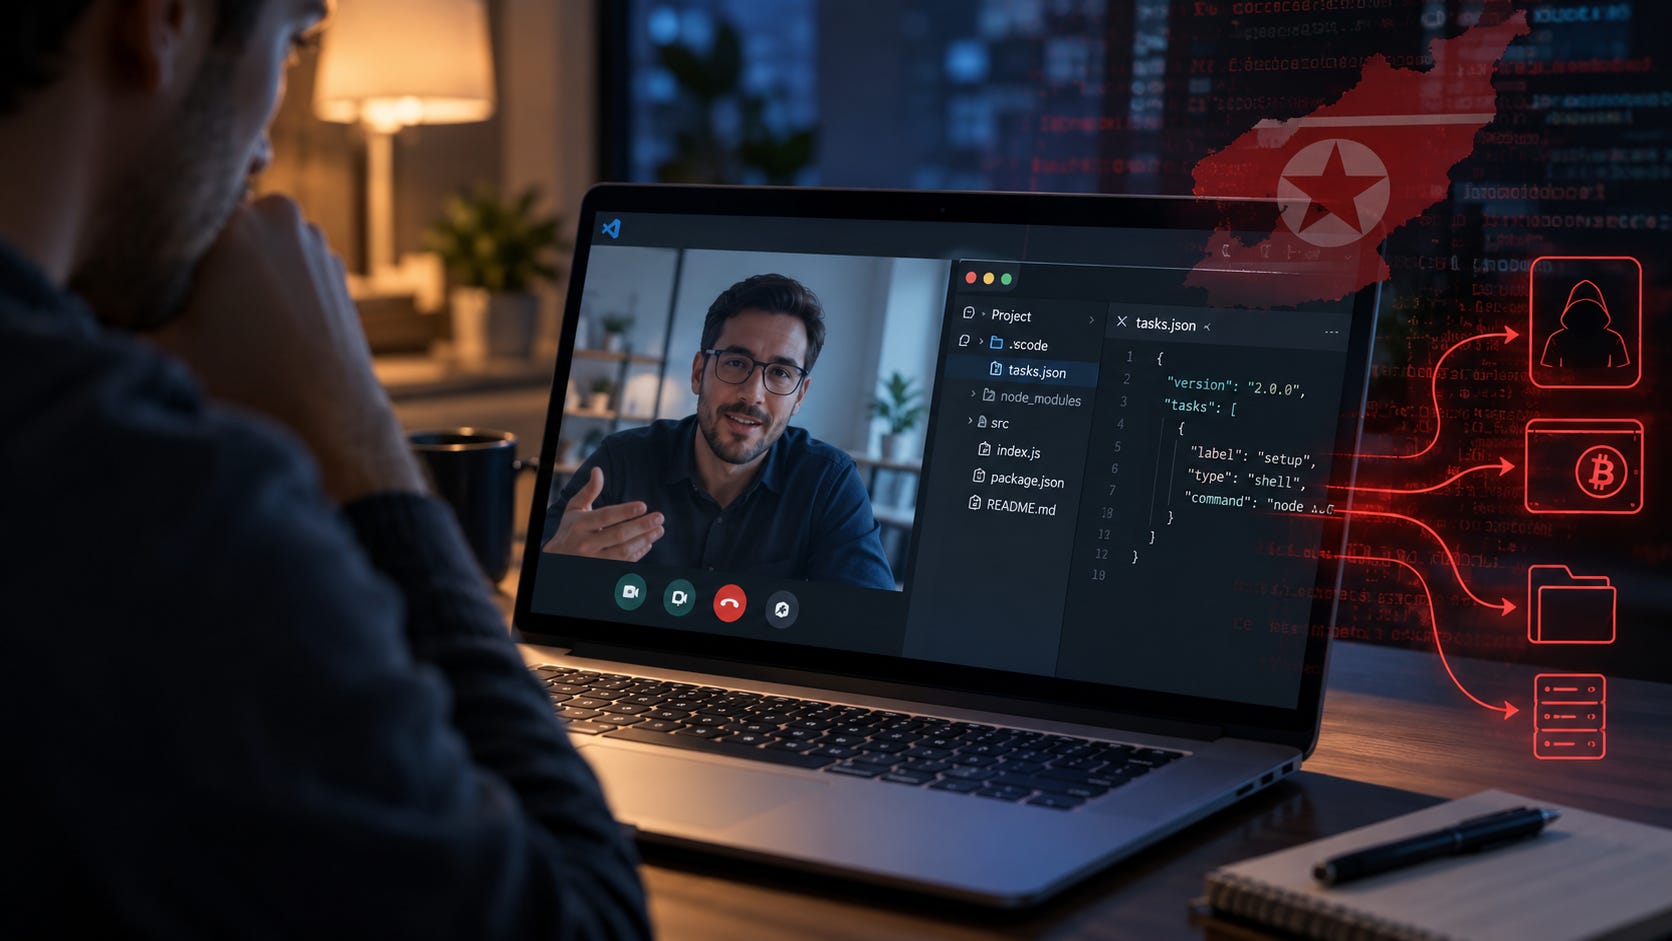
Atacantes vinculados a Corea del Norte se hacen pasar por reclutadores para comprometer desarrolladores, robar criptomonedas y obtener acceso a entornos corporativos. Al menos 30.000 equipos en más de 100 países habrían sido infectados.
Una oferta laboral atractiva. Una entrevista técnica por videollamada. Un repositorio que hay que descargar para resolver una prueba de programación. O, simplemente, un pequeño problema con la plataforma de videoconferencia que requiere ejecutar un comando.
Lo que parece un proceso de selección normal puede ser, en realidad, el comienzo de un ataque.

El 18 de septiembre, organismos de seguridad de Estados Unidos, Japón, Australia y Alemania publicaron una alerta conjunta sobre WaterPlum, un grupo asociado a Corea del Norte y ampliamente conocido en la industria como Contagious Interview. Las autoridades atribuyen sus operaciones, junto con parte de la actividad de trabajadores IT norcoreanos, al 313 General Bureau del Munitions Industry Department, dependiente del Comité Central del Partido de los Trabajadores de Corea.
La magnitud de la campaña es considerable: entre diciembre de 2025 y julio de 2026, WaterPlum habría comprometido al menos 30.000 computadoras en más de 100 países. Más de 7.000 billeteras de criptomonedas fueron afectadas y aproximadamente 10,71 millones de dólares en criptoactivos terminaron transferidos hacia Corea del Norte, según las autoridades.
Pero el robo de criptomonedas es apenas una parte del problema.
Cuando la entrevista es el ataque
La operación explota algo particularmente interesante desde el punto de vista de seguridad: los desarrolladores están acostumbrados a ejecutar código que reciben de terceros.
WaterPlum contacta a programadores, freelancers y profesionales IT mediante redes sociales, plataformas laborales y marketplaces de trabajo independiente. Los atacantes se presentan como reclutadores o empresas, frecuentemente relacionadas con inteligencia artificial, criptomonedas, NFT o tecnología.
Luego llega la entrevista técnica.
La víctima puede recibir un proyecto que debe descargar y ejecutar como parte de una prueba de programación. En otros casos, durante la videollamada aparece un supuesto problema técnico y el candidato recibe instrucciones para descargar archivos o ejecutar código para solucionarlo.
El mecanismo funciona precisamente porque la acción solicitada no resulta necesariamente extraña para alguien acostumbrado a GitHub, Node.js, VS Code y procesos de selección que incluyen ejercicios técnicos.
Entre las herramientas maliciosas identificadas aparecen BeaverTail, InvisibleFerret, OtterCookie, OtterCandy y StoatWaffle, distribuidas, entre otros mecanismos, mediante paquetes NPM y repositorios aparentemente legítimos.
Una vez ejecutado el código, los atacantes pueden desplegar loaders, troyanos de acceso remoto e infostealers para mantener persistencia, comunicarse con infraestructura de comando y control y extraer información del sistema.
Un proyecto de VS Code puede ser suficiente
Uno de los vectores descritos en la alerta merece especial atención.
StoatWaffle utiliza proyectos de Visual Studio Code relacionados aparentemente con blockchain como señuelo. Dentro del proyecto puede existir una configuración maliciosa de VS Code capaz de disparar automáticamente la ejecución de código cuando el usuario abre la carpeta y decide confiar en ella.
En particular, las autoridades advierten sobre el archivo:
.vscode/tasks.json
Un proyecto que parece ser simplemente una prueba técnica puede, por lo tanto, transformarse en el punto inicial de compromiso de la computadora del desarrollador.
Por ese motivo, una de las recomendaciones oficiales es abrir proyectos desconocidos utilizando Restricted Mode y revisar cualquier tasks.json antes de otorgar confianza al repositorio.
El clásico mensaje de VS Code —“Do you trust the authors of the files in this folder?”— deja de ser una advertencia rutinaria para convertirse en una barrera de seguridad relevante.
De la computadora del desarrollador a la empresa
Aquí aparece la dimensión más peligrosa de la campaña.
Una estación de trabajo de desarrollo rara vez contiene solamente código.
Puede tener sesiones autenticadas, tokens, repositorios privados, credenciales almacenadas en el navegador, accesos VPN, secretos de desarrollo, claves API, documentación interna o conexiones con infraestructura corporativa.
La alerta señala que WaterPlum busca información de autenticación almacenada en navegadores, contenido del portapapeles, pulsaciones de teclado, capturas de pantalla, claves privadas y seed phrases de billeteras, además de archivos como pasaportes y documentos de identidad.
Pero comprometer al desarrollador también puede proporcionar un camino hacia la organización para la que trabaja.
Las agencias advierten que una infección exitosa puede permitir espionaje, robo de propiedad intelectual y movimiento lateral dentro de ambientes empresariales. Las credenciales robadas también podrían utilizarse posteriormente contra empleadores, clientes o contratantes de la víctima.
Esto transforma una campaña que inicialmente parece dirigida contra individuos en un problema de seguridad corporativa y cadena de suministro.
El otro lado de la operación: conseguir empleo dentro de empresas
La investigación muestra además una segunda estrategia que funciona prácticamente en sentido inverso.
Mientras WaterPlum se hace pasar por empleador para atacar candidatos, ciudadanos norcoreanos también buscan ser contratados remotamente por compañías extranjeras utilizando identidades falsas y una infraestructura diseñada para ocultar su ubicación real.
Una pieza central son las llamadas “laptop farms”.
Se trata de lugares, muchas veces viviendas de colaboradores, donde se instalan computadoras proporcionadas por empresas. Los trabajadores norcoreanos se conectan remotamente a esos equipos, haciendo parecer que están trabajando físicamente desde el país donde se encuentra la computadora.
También utilizan VPS, documentos de identidad suministrados por intermediarios y cuentas bancarias de terceros para cobrar por sus servicios.
Japón informó en esta investigación haber desmantelado por primera vez una laptop farm operada por un facilitador dentro del país. Estados Unidos, por su parte, continúa procesando a personas acusadas de proporcionar infraestructura y asistencia a trabajadores IT norcoreanos.
Las autoridades encontraron además una conexión técnica especialmente relevante: WaterPlum y trabajadores IT norcoreanos utilizaron las mismas direcciones IP al acceder a laptop farms, plataformas de trabajo y procesos de selección de una empresa japonesa de criptomonedas.
La frontera entre espionaje, ciberdelito y generación de ingresos comienza entonces a desdibujarse.
No siempre termina solamente en cobrar un sueldo
El objetivo habitual de los trabajadores IT norcoreanos sería generar divisas mediante empleos legítimos obtenidos bajo identidades falsas.
Sin embargo, la alerta documenta situaciones donde la relación terminó convirtiéndose en un incidente de seguridad.
En un caso, un trabajador extorsionó a una empresa por un problema relacionado con pagos y posteriormente publicó código fuente propietario. En otro, una persona contratada para mantener un sitio web lo modificó maliciosamente y lo dejó inaccesible.
Por eso el riesgo no debería limitarse al área de Recursos Humanos.
Es un problema que cruza reclutamiento, seguridad de endpoints, identidad, gestión de accesos, desarrollo seguro y riesgo de terceros.
Las señales que pueden aparecer durante una entrevista
La alerta incluye incluso observaciones obtenidas durante procesos reales de contratación.
En mayo de 2025, una empresa japonesa de criptomonedas recibió la candidatura de una persona que las autoridades consideran vinculada al esquema norcoreano. El currículum mostraba una cantidad inusualmente amplia de conocimientos técnicos, experiencia en múltiples ciudades de Europa y Asia y competencias que el candidato posteriormente no pudo demostrar durante la entrevista. La compañía detectó las inconsistencias y no realizó la contratación.
En otros casos se observaron negativas reiteradas a encuentros presenciales, solicitudes de cobrar en criptomonedas o mediante cuentas a nombre de terceros, miradas frecuentes hacia otro monitor, voces de otras personas durante la entrevista y problemas recurrentes de audio o video.
Los investigadores detectaron incluso el uso de software de intercambio de rostros mediante inteligencia artificial durante entrevistas.
Ninguna de estas señales, por sí sola, demuestra actividad maliciosa. Pero combinadas con inconsistencias de identidad, experiencia o ubicación pueden justificar verificaciones adicionales.
Qué deberían cambiar desarrolladores y empresas
La recomendación más sencilla para los profesionales es también la más difícil de aplicar en la práctica: tratar cualquier código recibido durante un proceso de selección como código no confiable.
Las autoridades recomiendan ejecutar proyectos desconocidos únicamente dentro de entornos aislados o máquinas virtuales, inspeccionar código ofuscado, revisar scripts antes de ejecutarlos y prestar especial atención a comandos que descarguen o decodifiquen contenido adicional.
Para las organizaciones, el problema requiere controles más amplios: EDR en estaciones de trabajo, privilegios mínimos, segmentación de accesos, verificación de identidad durante la contratación y procedimientos capaces de detectar anomalías en trabajadores y contratistas remotos.
Y hay una lección adicional que trasciende esta campaña.
Durante años, buena parte de la concientización sobre phishing se concentró en enseñar a los usuarios a no abrir adjuntos o enlaces sospechosos. Pero un desarrollador tiene un perfil operativo diferente: su trabajo consiste precisamente en descargar repositorios, instalar dependencias y ejecutar código.
WaterPlum convierte ese comportamiento profesional legítimo en el vector de entrada.
El desarrollo de software entra definitivamente en el terreno de la inteligencia
La operación expuesta por Estados Unidos, Japón, Australia y Alemania muestra una evolución interesante de las campañas norcoreanas.
No estamos únicamente frente a malware distribuido mediante falsas ofertas laborales, ni solamente ante trabajadores remotos utilizando identidades falsas. Ambos mecanismos forman parte de un ecosistema en el que infraestructura técnica, ingeniería social, robo de identidad, criptomonedas y trabajo remoto pueden utilizarse para obtener acceso y generar ingresos.
En ese escenario, el desarrollador deja de ser solamente quien construye el software.
También se convierte en un objetivo de alto valor.
Y quizás ese sea el aspecto más importante de Contagious Interview: la superficie de ataque ya no termina en el perímetro corporativo. Puede comenzar mucho antes, en una conversación privada entre un programador y alguien que aparentemente solo quiere ofrecerle un mejor trabajo.
Fuente principal: alerta conjunta de NPA, NCO, FBI, DC3, ASD/ACSC, BND y BfV, publicada el 18 de septiembre de 2026. Consultar el advisory completo del FBI/IC3